מה שמסגיר אתר מזויף הוא הכתובת, לא העיצוב: לפני שמקלידים סיסמה קוראים את שורת הכתובת עד הסוף. ונציג אמיתי של Binance לא יבקש קוד שקיבלתם ב־SMS, לא יבקש להתקין תוכנת שליטה מרחוק ולא יבקש להעביר מטבעות ל״ארנק בטוח״. אחת מהבקשות האלה מספיקה כדי לסיים את השיחה.
התחזות — באנגלית phishing, ובעברית גם ״דיוג״ — היא כל ניסיון לגרום לכם למסור בעצמכם את מה שפותח את החשבון: סיסמה, קוד אימות, מילות שחזור של ארנק. היא מגיעה בקישור ב־SMS, במודעה בראש תוצאות החיפוש, בהודעה בטלגרם או בשיחת טלפון שמציגה שם מוכר. העמוד עובר על שני הצדדים של אותה בעיה: איך בודקים שהמקום שאליו הגעתם אמיתי, ואיך מזהים שהאדם שמדבר איתכם לא.
לבדוק קישור, מספר או חשבון בכלי הרשמי
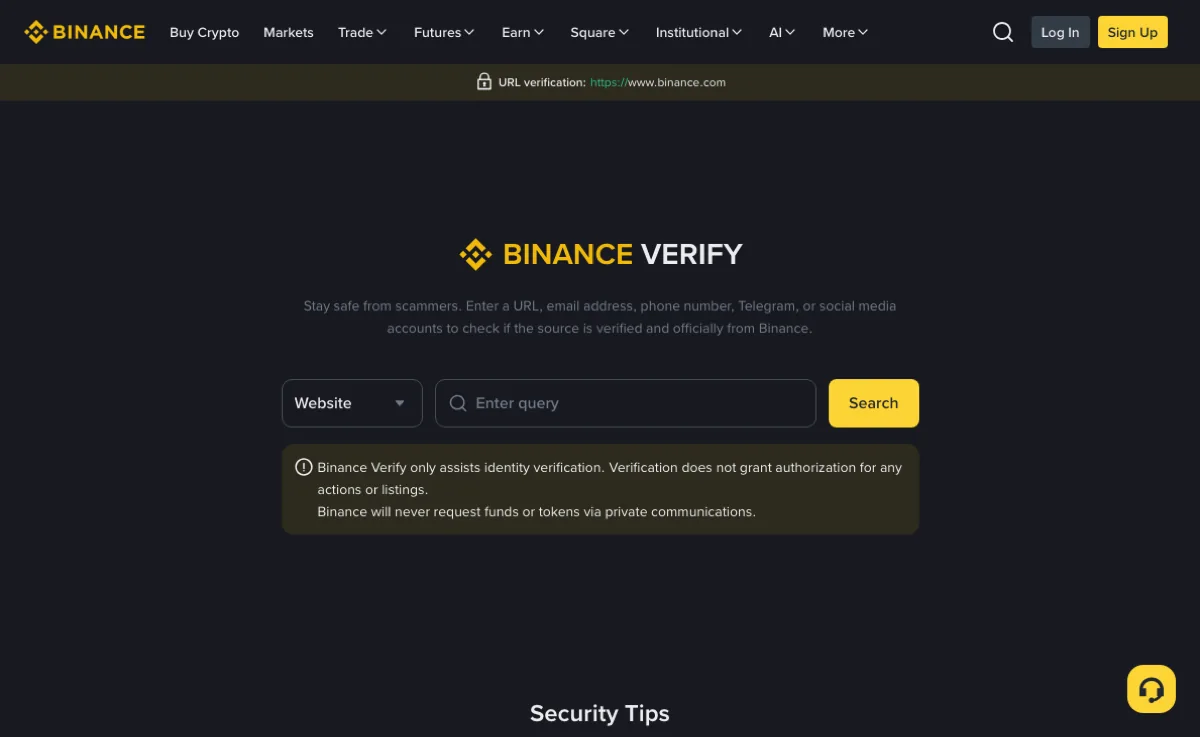
לפני הכול, כלי אחד שכדאי להכיר: Binance Verify, דף האימות הרשמי שבצילום בראש העמוד. בתיבה הנפתחת בוחרים מה בודקים — אתר (Website), כתובת דוא״ל, מספר טלפון, חשבון טלגרם או חשבון ברשת חברתית — מדביקים את מה שקיבלתם בשדה Enter query ולוחצים Search. הכלי אומר אם המקור מופיע אצל Binance כרשמי.
שתי הערות שכתובות בדף עצמו, ושווה לקרוא אותן לאט. הראשונה: הכלי רק מאמת זהות של ערוץ, והוא לא נותן אישור לשום פעולה. גם אם המספר שהתקשר אליכם רשמי, זה לא הופך את הבקשה שלו לנכונה. השנייה, במילים שלהם: Binance will never request funds or tokens via private communications — Binance לא תבקש לעולם כסף או מטבעות בהתכתבות פרטית. אם מישהו מבקש, התשובה כבר כתובה שם.
את הדף פותחים דרך Binance Verify באתר הרשמי (באנגלית), ולא דרך קישור ששלח לכם מי שאתם מנסים לבדוק. בדיקה שעוברת דרך הקישור שלו בודקת רק את מה שהוא בחר להראות לכם.
שורת הכתובת: לקרוא אותה, לא להעיף מבט
נכנסים ומתחברים רק בכתובות שהקלדתם בעצמכם: binance.com, ובשלב ההרשמה או הכניסה גם accounts.binance.com. כל כתובת אחרת — סוגרים.
אתר מזויף לא צריך להיראות רע. הוא יכול להעתיק את הצבעים, את הלוגו ואת חלון הכניסה כמעט אחד לאחד. מה שהוא לא יכול להעתיק הוא הכתובת, ולכן היא הדבר היחיד ששווה לבדוק. הטריקים חוזרים על עצמם: אות אחת שנוספה או נשמטה, rn צמודים שנראים כמו m, I גדולה במקום l קטנה, סיומת אחרת במקום .com, או השם binance שמופיע באמצע כתובת של מישהו אחר — כמו binance.login-secure.example. את בעל הכתובת קובעים שני החלקים שלפני הלוכסן הראשון — כאן login-secure.example, ולא binance שבהתחלה.
בטלפון זה קשה יותר, כי הדפדפן מקצר את הכתובת ומראה רק חלק ממנה. אם אתם מקבלים הודעה עם קישור, אל תפתחו אותו כדי ״לראות מה יש שם״. פתחו את הדפדפן, הקלידו www.binance.com בעצמכם, ושמרו את הדף בסימניות (bookmark). מהפעם הבאה נכנסים רק מהסימניה.
המודעות בראש תוצאות החיפוש הן מלכודת בפני עצמה. כותרת של מודעה יכולה להיות זהה לשם הרשמי, והכתובת שאליה היא מובילה — לא. לכן לא מחפשים את שם הבורסה בגוגל בכל פעם שרוצים להיכנס. וגם אפליקציה מורידים רק מהחנות הרשמית של הטלפון, מהמפתח הרשמי; ״קובץ התקנה פנימי״ שנשלח בטלגרם לא מתקינים.
סימן נוסף: עמוד שמבקש 12 או 24 מילים. אלה מילות שחזור של ארנק (seed phrase או recovery phrase) — מי שמחזיק בהן מחזיק בארנק. כניסה לחשבון בבורסה נעשית עם דוא״ל או טלפון, סיסמה וקוד אימות, ואף פעם לא עם רשימת מילים. דף ״סנכרון ארנק״ או ״אימות חשבון״ שמבקש אותן הוא התחזות, בלי קשר למה שכתוב בו.
מה ״נציג התמיכה״ יבקש מכם
הסיפור משתנה — ״פעילות חשודה בחשבון״, ״עדכון אבטחה״, ״פיצוי על תקלה״, ״מכתב מעורך דין״ — אבל הבקשה בסוף כמעט תמיד אחת מאלה:
- ״תקריא לי את הקוד שקיבלת עכשיו ב־SMS״. קוד כזה שווה לסיסמה לכמה דקות. מי שמקבל אותו יכול להתחבר או לאשר פעולה בשמכם. מנתקים.
- ״תתקין אפליקציה כדי שנוכל לעזור לך״ — תוכנת שליטה מרחוק (remote desktop) כמו AnyDesk או TeamViewer. היא נותנת לצד השני לראות את המסך שלכם ולהזיז בו דברים. תמיכה של בורסה לא צריכה את זה.
- ״צריך להעביר את היתרה לארנק בטוח עד שהבדיקה תסתיים״. אין בדיקת אבטחה שמתחילה בהעברת הכסף שלכם לכתובת של מישהו אחר. העברה בבלוקצ׳יין בדרך כלל לא מתבטלת.
- ״תבטל רגע את האימות הדו־שלבי״. שום בדיקה אמיתית לא דורשת להוריד שכבת הגנה.
- ״תשלח צילום דרכון וסלפי לכאן בצ׳אט״. מסמכים עולים רק דרך מסך האימות בתוך החשבון.
שם השולח לא מוכיח כלום. גם שם שמופיע בשיחה נכנסת וגם שם שולח ב־SMS אפשר לזייף, ולכן הודעה שמגיעה ״מ־Binance״ יכולה להשתחל לאותה שיחה בטלפון שבה נמצאות ההודעות האמיתיות. אם רוצים לחזור לנציג, לא מחייגים למספר שהתקשר, אלא בודקים אותו ב־Binance Verify או פותחים פנייה דרך מרכז העזרה של Binance (באנגלית), מתוך אתר שהקלדתם בעצמכם. פנייה אמיתית נשארת בתוך החשבון ומקבלת מספר; היא לא עוברת לוואטסאפ.
ואם מישהו מציג צילום מסך מהאתר הזה ואומר שהוא ״מטעם SuanLog״ — זה לא נכון. לאתר אין נציגים, הוא לא יוזם פניות ברשתות ולא מבקש קודים. הכתובת [email protected] נועדה רק להערות על תוכן שהתיישן.
איזה אימות דו־שלבי להפעיל, ואת מה לא מוסרים
אם אפשר, מפעילים אפליקציית אימות, ו־SMS משאירים כגיבוי ולא כשכבה היחידה. את מפתח הגיבוי של האפליקציה כותבים במקום לא מקוון, ולא מראים אותו לאף אחד.
אימות דו־שלבי — 2FA, two-factor authentication — אומר שבנוסף לסיסמה צריך עוד קוד שמגיע ממשהו שנמצא אצלכם. SMS עדיף על כלום, אבל הוא קשור למספר הטלפון: מי שמצליח לשכנע את חברת הסלולר להנפיק סים חדש על המספר שלכם (SIM swap, ״החלפת סים״) מקבל גם את הקודים. אפליקציית אימות, כמו Google Authenticator, מייצרת קודים על המכשיר עצמו לפי השעה, בלי רשת סלולרית באמצע. אילו אפשרויות פתוחות בחשבון שלכם — אפליקציה, מפתח אבטחה פיזי או passkey — רואים בדף האבטחה (Security).
כשמחברים אפליקציית אימות, מקבלים מפתח גיבוי (backup key): רצף אותיות שמאפשר לשחזר את מחולל הקודים במכשיר אחר. הוא כמו מפתח רזרבי לדלת, ולכן גם הוא לא נמסר לאף אחד, כולל מי ש״עוזר להגדיר״.
בהחלפת טלפון הסדר חשוב. קודם מעבירים את האפליקציה לפי ההוראות שלה, אחר כך מוודאים שבמכשיר החדש אפשר באמת להתחבר ל־Binance עם הקוד, ורק בסוף מוחקים מהמכשיר הישן. מי שמוחק קודם נתקע: כדי לסרוק מחדש צריך להתחבר, וכדי להתחבר צריך קוד. ואם בסוף אין דרך להיכנס, הולכים לתהליך שחזור החשבון הרשמי — לא למי שהציע ״לשחזר בשבילכם״.
קוד נגד התחזות ורשימת כתובות מאושרות
קוד נגד התחזות (Anti-Phishing Code) הוא מילה שאתם בוחרים, ומאותו רגע היא מופיעה בכל דוא״ל וכל SMS אמיתיים של Binance. לפי מאמר העזרה הרשמי על הקוד (באנגלית), שעודכן באוגוסט 2026, מגדירים אותו באתר כך: סמל הפרופיל ← Account ← Security, גוללים עד Advanced Security, ולוחצים Enable ליד Anti-Phishing Code ואז Create. באפליקציה המסלול עובר דרך הפרופיל, Account Info ו־Security.
הקוד צריך להיות באורך 6 עד 8 תווים, ולכלול לפחות שלושה מתוך ארבעה סוגים: אות גדולה, אות קטנה, ספרה וקו תחתון. סימנים מיוחדים אחרים לא מתקבלים. לא לוקחים סיסמה, תאריך לידה או מספר תעודת זהות; משהו שתזהו מיד ושאחרים לא ינחשו.
מה עושים איתו: פותחים מייל או SMS ״מ־Binance״ ומחפשים את הקוד. אם הוא חסר, או שמופיע קוד אחר, זו כנראה התחזות. גם כשהקוד נכון, את הפעולה עצמה עושים מהאתר שהקלדתם, לא מהכפתור שבהודעה.
רשימת כתובות מאושרות (Withdrawal Whitelist) היא הגנה מסוג אחר: כשהיא פעילה, אפשר למשוך רק לכתובות שכבר שמרתם ברשימה. שמירת כתובת בפנקס הכתובות והפעלת הרשימה הן שתי פעולות נפרדות, ולפעמים הוספת כתובת חדשה או שינוי הגדרה מפעילים המתנה; כמה זמן — כתוב בדף באותו רגע. מי שמבקש לכבות את הרשימה ״כדי להעביר לכתובת בטוחה״ מבקש בדיוק את מה שהיא נועדה לעצור.
ופעם בכמה זמן שווה להיכנס לניהול המכשירים (Device Management) ולהיסטוריית הכניסות. מכשיר או מקום שלא מוכרים לכם — מחליפים סיסמה ומנתקים אותו. והסיסמה של תיבת הדוא״ל לא זהה לסיסמה של הבורסה: דרך הדוא״ל משחזרים את שאר הדברים.
כבר לחצתם על הקישור. מה עכשיו
אם לא הקלדתם כלום — סוגרים את הדף, וזהו. אם הקלדתם סיסמה, מתייחסים אליה כאילו דלפה, ועושים את השינויים מהאתר שהקלדתם בעצמכם.
הקלדתם סיסמה באתר מזויף: ממכשיר שאתם סומכים עליו נכנסים לאתר הרשמי, מחליפים סיסמה, ובודקים את המכשירים המחוברים, את היסטוריית המשיכות, את רשימת הכתובות ואם נוצרו מפתחות API — מפתחות גישה לתוכנות חיצוניות — שלא אתם יצרתם. גם אם קוד האימות נשאר אצלכם, זו לא הוכחה שאף אחד לא נכנס. אל תחזרו לקישור ״לבדוק אם קרה משהו״.
מסרתם גם קוד אימות: הזמן קצר. בדף האבטחה יש אפשרויות חירום, כמו השבתה זמנית של החשבון; השמות והמיקום משתנים, אז הולכים לפי מה שמופיע שם באותו רגע, ומיד אחר כך פונים לתמיכה הרשמית. בודקים אם כבר יצאה משיכה או נוספה כתובת חדשה.
אחרי זה, תיבת הדוא״ל: מחליפים את הסיסמה שלה ובודקים שלא נוספו כללי העברה או סינון לכתובת זרה. תוכנת שליטה מרחוק או ״תוסף אבטחה״ שהותקנו בזמן השיחה — מסירים. ואם המחשב ביקש להתקין תעודה או הגדרה חדשה, זה חלק מהאירוע ולא עניין טכני צדדי.
מילות שחזור של ארנק שנמסרו — הארנק הזה כבר לא שלכם בלבד. אם נשאר בו משהו, מעבירים לארנק חדש עם מילים חדשות. מה שכבר הועבר בדרך כלל לא חוזר; שומרים את מזהה העסקה (TxID, מוסבר במדריך בעברית על TxID) ואת הכתובת שאליה נשלח. בישראל מדווחים על אירוע סייבר למוקד 119 של מערך הסייבר הלאומי, שנותן סיוע ראשוני; תלונה פלילית מגישים במשטרה בנפרד. מי שמציע ״לשחרר את הכסף״ תמורת עמלה — זה בדרך כלל אותו תרגיל בפעם השנייה.
צילום תעודה שנשלח לצ׳אט: מתייחסים אליו כאל מסמך שדלף. שימו לב לקודי אימות ולמיילים שלא ביקשתם, ושאלו את התמיכה הרשמית אם שונה משהו בפרטי החשבון. איך מטפלים באימות זהות שנתקע בלי לשלוח מסמכים לאף אחד — במדריך בעברית על אימות שנדחה או תקוע.